La cybersécurité maritime englobe les technologies, les services et les pratiques utilisés pour protéger les systèmes numériques des navires, des ports, des installations offshore et des liaisons navire-terre contre les cyberrisques. Elle couvre les systèmes informatiques embarqués, les technologies opérationnelles, les systèmes de navigation et de passerelle, les communications par satellite, l’accès à distance, l’infrastructure cloud et les installations maritimes connectées.
Ce guide complet présente les entreprises et les services spécialisés dans la cybersécurité maritime, notamment les évaluations des risques cybernétiques et des failles de sécurité, les tests d’intrusion, la surveillance gérée et la réponse aux incidents.
Si vous concevez, construisez ou fournissez Cybersécurité maritime, Créez un profil pour mettre en avant vos compétences et entrer en contact avec des visiteurs qui recherchent activement vos solutions.
Présentation des services de cybersécurité maritime
Vue d'ensemble par
William Mackenzie
Mise à jour:
Présentation des services de cybersécurité maritime
Les services de cybersécurité maritime protègent les systèmes numériques qui soutiennent l’exploitation des navires, la recherche marine, le transport maritime, les ports, les activités offshore et les communications entre les navires et la terre ferme. Les navires modernes combinent de plus en plus les technologies de l’information classiques avec les technologies opérationnelles, les équipements de navigation, la connectivité par satellite, l’automatisation, les capteurs et l’accès à distance, créant ainsi des environnements interconnectés dans lesquels un incident cybernétique peut affecter à la fois les informations et les opérations physiques.
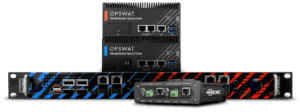
Logiciel de cybersécurité OPSWAT de Storm Technologies
Une cybersécurité maritime efficace va donc au-delà de la simple protection des ordinateurs de bureau ou des données d’entreprise. La cybersécurité des navires doit tenir compte de la disponibilité opérationnelle, des fonctions critiques pour la sécurité, d’une connectivité limitée, des équipements maritimes spécialisés et des systèmes susceptibles de rester en service pendant de nombreuses années. Les solutions de cybersécurité maritime peuvent inclure l’évaluation des risques, l’inventaire des actifs, les tests de vulnérabilité, les audits d’architecture, la surveillance, la réponse aux incidents et l’accompagnement en matière de conformité réglementaire.
Les risques cybermaritimes dans les technologies de l’information et les technologies opérationnelles
Systèmes informatiques et d’entreprise à bord
Les systèmes informatiques à bord comprennent les postes de travail administratifs, la messagerie électronique, les réseaux dédiés au bien-être de l’équipage, les serveurs de fichiers, les applications métier et les appareils connectés à Internet. Les contrôles de cybersécurité maritime contribuent à empêcher que ces systèmes ne deviennent un point d’entrée pour des attaques susceptibles de se propager vers des réseaux plus sensibles du navire.
Technologies opérationnelles et systèmes de contrôle
Les technologies opérationnelles contrôlent ou surveillent les équipements physiques tels que la propulsion, la production et la distribution d’électricité, les machines, les systèmes de ballast et de pompage, les systèmes de chauffage, de ventilation et de climatisation (CVC), ainsi que l’automatisation du navire. Les évaluations de cybersécurité des navires doivent tenir compte de la disponibilité et de la sécurité, car des tests d’intrusion ou des mesures correctives mal planifiées peuvent perturber des systèmes essentiels au fonctionnement du navire.
Systèmes de navigation et de passerelle
Les systèmes de cartes électroniques, les radars, les équipements de positionnement, les outils de planification de voyage et les systèmes de passerelle intégrés échangent de plus en plus d’informations numériques. Les services de cybersécurité maritime peuvent évaluer l’architecture réseau, les contrôles d’accès, la configuration logicielle, les interfaces et les dépendances susceptibles d’affecter l’intégrité ou la disponibilité des données de navigation.
Communications et connectivité par satellite
Les services VSAT, les services satellitaires LEO, les réseaux cellulaires, les réseaux radio et le Wi-Fi embarqué assurent une connectivité essentielle en mer. Les audits de sécurité peuvent examiner la segmentation, les services exposés, le chiffrement, l’authentification et la configuration des équipements afin de réduire les risques liés à la connectivité externe.
Réseaux à terre et infrastructure cloud
Les plateformesde gestion de flotte, les référentiels de données scientifiques, les systèmes de maintenance et les tableaux de bord opérationnels étendent souvent l’infrastructure des navires à des environnements à terre ou dans le cloud. La cybersécurité dans le secteur maritime nécessite donc une protection coordonnée des systèmes à bord et terrestres, plutôt que de considérer les navires comme des actifs isolés.
Échange de données navire-terre et connectivité à distance
Le diagnostic à distance, la maintenance logicielle, la télémétrie et le transfert de données peuvent améliorer l’exploitation des navires, mais créent également des voies d’accès supplémentaires aux réseaux embarqués. Un accès à distance sécurisé nécessite généralement une authentification forte, des privilèges contrôlés, une séparation des réseaux, la journalisation des événements et une autorisation clairement définie pour les connexions de tiers.
Systèmes des ports, des terminaux et des installations maritimes
La cybersécurité portuaire couvre les infrastructures connectées telles que les systèmes d’exploitation des terminaux, les équipements de contrôle industriel, les systèmes de manutention du fret, le contrôle d’accès, les communications et les interfaces avec les navires. L’interaction entre les navires, les ports, les prestataires de services et les autorités publiques signifie que le risque cybernétique peut s’étendre à plusieurs organisations.
Compétences clés des entreprises et des services de cybersécurité maritime
Évaluations des risques cybermaritimes
Une évaluation des risques cybermaritimes identifie les actifs importants, les menaces, les vulnérabilités, les dépendances et les conséquences opérationnelles potentielles. Le tableau des risques qui en résulte peut aider les opérateurs à hiérarchiser leurs investissements en matière de cybersécurité en fonction des exigences de sécurité, de mission, commerciales et réglementaires.
Évaluations des lacunes en matière de cybersécurité
Les évaluations des lacunes comparent les pratiques actuelles en matière de cybersécurité à des normes, réglementations, exigences de classification ou politiques organisationnelles sélectionnées. Elles peuvent mettre en évidence des insuffisances en matière de gouvernance, de contrôles techniques, de documentation, de formation, de réponse aux incidents et de gestion des actifs.
Audits de cybersécurité des navires et recensement des actifs
L’inventaire des actifs permet de déterminer quels matériels, logiciels, réseaux, interfaces et systèmes connectés sont présents à bord d’un navire. Il est particulièrement important de disposer d’inventaires précis lorsque des équipements obsolètes, des instruments scientifiques spécialisés, des systèmes tiers et des connexions non documentées se sont accumulés au cours de la durée de vie opérationnelle d’un navire.
Évaluations de vulnérabilité
Les évaluations de vulnérabilité examinent les systèmes à la recherche de faiblesses connues, de configurations non sécurisées, de logiciels obsolètes, de services exposés et de contrôles de sécurité inadéquats. Dans les environnements maritimes, les résultats doivent être évalués en fonction de leur impact opérationnel réel plutôt que simplement classés selon des scores de vulnérabilité génériques.
Tests d’intrusion
Les tests d’intrusion permettent de déterminer si les failles identifiées peuvent être exploitées dans des conditions contrôlées. La cybersécurité à bord des navires nécessite des techniques de test soigneusement définies, tenant compte de la fragilité des équipements, des plannings opérationnels, des systèmes critiques pour la sécurité et de la possibilité que des outils de sécurité conventionnels puissent interférer avec les systèmes OT maritimes.
Examens de l’architecture de cybersécurité
Les revues d’architecture analysent les périmètres réseau, les flux de données, les relations de confiance, les voies de communication, l’accès à distance et la séparation entre l’informatique (IT) et les technologies opérationnelles (OT). Une cybersécurité solide des réseaux maritimes repose souvent sur la limitation des connectivités superflues et le contrôle de la circulation des informations entre les zones opérationnelles.
Cybersécurité gérée et surveillance de la sécurité
Les services gérés peuvent assurer une surveillance continue, le tri des alertes, la détection des menaces et le contrôle de la sécurité pour les navires et les infrastructures à terre. Les logiciels de cybersécurité maritime peuvent prendre en charge ces fonctions, mais une surveillance efficace nécessite également une connaissance du contexte maritime afin de pouvoir distinguer les comportements inhabituels des opérations légitimes du navire.
Services de réponse aux incidents et de reprise après sinistre
Les services de réponse aux incidents aident les opérateurs à enquêter, à contenir, à éliminer et à se remettre d’événements cybernétiques. La cybersécurité en mer pose des défis supplémentaires, car les navires concernés peuvent disposer d’une bande passante restreinte, d’un personnel spécialisé limité et être soumis à des contraintes opérationnelles qui empêchent de simplement mettre les systèmes hors ligne.
Normes et exigences réglementaires en matière de cybersécurité maritime
Les exigences en matière de cybersécurité maritime peuvent découler de directives internationales, de règles de classification, de normes industrielles de cybersécurité et de réglementations nationales. Parmi les principaux cadres réglementaires, on peut citer :
Gestion des risques cybernétiques de l’OMI et MSC.428(98) : les recommandations de l’OMI traitent de la gestion des risques cybernétiques en milieu maritime, tandis que la résolution MSC.428(98) exige que les risques cybernétiques soient traités de manière appropriée au sein des systèmes de gestion de la sécurité existants, conformément au Code ISM.
UR E26 et E27 de l’IACS : l’UR E26 porte sur la cyber-résilience au niveau du navire, tandis que l’UR E27 traite des systèmes et équipements embarqués concernés. Ces exigences s’appliquent, dans leur champ d’application défini, aux navires concernés dont la construction a été commandée à compter du 1er juillet 2024.
Normes CEI 62443 et CEI 61162-460 : La norme CEI 62443 propose une approche structurée de la cybersécurité pour les systèmes d’automatisation et de contrôle industriels, tandis que la norme CEI 61162-460:2024 traite des exigences de sûreté et de sécurité applicables aux réseaux Ethernet utilisés par les équipements de navigation maritime et de radiocommunication.
ISO/IEC 27001 et NIST CSF 2.0 : ces référentiels soutiennent la gouvernance de la sécurité de l’information, la gestion des risques et la mise en place de programmes structurés de cybersécurité dans les environnements informatiques (IT) et opérationnels (OT) du secteur maritime.
Exigences de l’État du pavillon, de la société de classification et des autorités nationales : Des exigences supplémentaires dépendent du type de navire, du pavillon, de la société de classification, de la zone d’exploitation et de la juridiction. Aux États-Unis, les exigences de cybersécurité de la Garde côtière s’appliquent à certains éléments réglementés du système de transport maritime.
La combinaison applicable de normes et de réglementations doit être déterminée pour chaque navire, flotte, installation ou opération maritime.
Évolutions récentes en matière de cybersécurité maritime
La connectivité et l’automatisation maritimes continuent de modifier le champ d’application de la cybersécurité des navires. Plusieurs évolutions revêtent une importance particulière :
Connectivité accrue entre les systèmes informatiques (IT) et opérationnels (OT) des navires : des flux de données plus intégrés peuvent améliorer la visibilité opérationnelle tout en renforçant l’importance de la segmentation, des interfaces contrôlées et de la gestion continue des actifs.
Cybersécurité des navires hautement automatisés et autonomes : le contrôle à distance, l’autonomie, la fusion des capteurs et les communications de machine à machine imposent des exigences supplémentaires en matière d’intégrité des commandes, de résilience des communications et de conception sécurisée des systèmes.
Détection des menaces et opérations de sécurité assistées par l’IA : l’analyse soutenue par l’IA peut aider les équipes de sécurité à traiter de grands volumes de données réseau et d’événements, même si les résultats automatisés doivent encore faire l’objet d’une validation et être replacés dans leur contexte opérationnel.
Équipements maritimes «securisés dès la conception» : la cyber-résilience est de plus en plus prise en compte dès la conception des systèmes et des navires, plutôt que d’être ajoutée uniquement après le déploiement, d’autant plus que les équipements connectés s’intègrent de plus en plus étroitement aux opérations des navires.
La gouvernance cybermaritime continue également de se développer à mesure que les régulateurs internationaux et les organismes sectoriels s’adaptent à la connectivité croissante, à l’automatisation, à l’accès à distance et aux infrastructures numériques reliant les navires à la terre. Les exigences en matière de cybersécurité concernant les guichets uniques maritimes et d’autres services maritimes numériques évoluent également parallèlement aux cadres plus larges de l’OMI, des États du pavillon, des sociétés de classification et des cadres nationaux de cybersécurité.