A cibersegurança marítima abrange as tecnologias, os serviços e as práticas utilizados para proteger os sistemas digitais de embarcações, portos, instalações offshore e de comunicação navio-terra contra riscos cibernéticos. Abrange as tecnologias de informação a bordo, a tecnologia operacional, os sistemas de navegação e da ponte de comando, as comunicações por satélite, o acesso remoto, a infraestrutura na nuvem e as instalações marítimas conectadas.
Este guia abrangente aborda empresas e serviços de cibersegurança marítima, incluindo avaliações de riscos cibernéticos e de vulnerabilidades, testes de penetração, monitorização gerida e resposta a incidentes.
Se você projeta, constrói ou fornece Cibersegurança marítima, Crie um perfil para mostrar as suas competências e entrar em contacto com visitantes que tenham uma necessidade real das suas soluções.
Visão geral dos serviços de cibersegurança marítima
Visão geral por
William Mackenzie
Atualizado:
Introdução aos serviços de cibersegurança marítima
Os serviços de cibersegurança marítima protegem os sistemas digitais que suportam as operações das embarcações, a investigação marinha, o transporte marítimo, os portos, as atividades offshore e as comunicações entre navios e terra. As embarcações modernas combinam, cada vez mais, as tecnologias de informação convencionais com a tecnologia operacional, o equipamento de navegação, a conectividade por satélite, a automatização, os sensores e o acesso remoto, criando ambientes interligados nos quais um incidente cibernético pode afetar tanto as operações informáticas como as operações físicas.
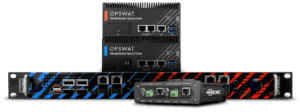
Software de Cibersegurança OPSWAT da Storm Technologies
A cibersegurança marítima eficaz vai, portanto, além da proteção de computadores de escritório ou de dados empresariais. A cibersegurança para navios deve ter em conta a disponibilidade operacional, as funções críticas para a segurança, a conectividade limitada, o equipamento marítimo especializado e os sistemas que podem permanecer em serviço durante muitos anos. As soluções de cibersegurança marítima podem incluir avaliação de riscos, deteção de ativos, testes de vulnerabilidades, análises de arquitetura, monitorização, resposta a incidentes e apoio à conformidade regulamentar.
Risco cibernético marítimo nas tecnologias de informação e operacionais
TI e sistemas empresariais a bordo
As TI a bordo incluem estações de trabalho administrativas, e-mail, redes de apoio ao bem-estar da tripulação, servidores de ficheiros, aplicações empresariais e dispositivos ligados à Internet. Os controlos de cibersegurança marítima ajudam a impedir que estes sistemas se tornem um ponto de entrada para ataques que possam alastrar-se a redes mais sensíveis do navio.
Tecnologia Operacional e Sistemas de Controlo
A tecnologia operacional controla ou monitoriza equipamentos físicos, tais como sistemas de propulsão, geração e distribuição de energia, maquinaria, sistemas de lastro e de bombagem, AVAC e automação da embarcação. As avaliações de cibersegurança das embarcações devem ter em conta a disponibilidade e a segurança, uma vez que testes intrusivos ou medidas corretivas mal planeadas podem perturbar sistemas essenciais ao funcionamento da embarcação.
Sistemas de Navegação e Ponte de Comando
Os sistemas de cartas náuticas eletrónicas, o radar, o equipamento de posicionamento, as ferramentas de planeamento de viagem e os sistemas integrados da ponte de comando trocam, cada vez mais, informação digital. Os serviços de cibersegurança marítima podem avaliar a arquitetura de rede, os controlos de acesso, a configuração de software, as interfaces e as dependências que possam afetar a integridade ou a disponibilidade dos dados de navegação.
Comunicações e conectividade por satélite
Os serviços VSAT, os serviços de satélite LEO, os sistemas de telemóvel, as redes de rádio e o Wi-Fi a bordo proporcionam conectividade essencial no mar. As análises de segurança podem examinar a segmentação, os serviços expostos, a encriptação, a autenticação e a configuração do equipamento, a fim de reduzir o risco associado à conectividade externa.
Redes em terra e infraestrutura na nuvem
As plataformasde gestão de frotas, os repositórios de dados científicos, os sistemas de manutenção e os painéis operacionais estendem frequentemente a infraestrutura das embarcações a ambientes em terra ou na nuvem. A cibersegurança no setor marítimo requer, por conseguinte, uma proteção coordenada tanto dos sistemas a bordo como dos sistemas terrestres, em vez de tratar os navios como ativos isolados.
Intercâmbio de dados navio-terra e conectividade remota
O diagnóstico remoto, a manutenção de software, a telemetria e a transferência de dados podem melhorar as operações das embarcações, mas também criam vias adicionais de acesso às redes a bordo. O acesso remoto seguro requer, normalmente, uma autenticação forte, privilégios controlados, separação de redes, registo de atividades e autorização claramente definida para ligações de terceiros.
Sistemas de portos, terminais e instalações marítimas
A cibersegurança portuária abrange infraestruturas conectadas, tais como sistemas operacionais de terminais, equipamento de controlo industrial, sistemas de carga, controlo de acesso, comunicações e interfaces com navios. A interação entre navios, portos, prestadores de serviços e autoridades públicas significa que o risco cibernético pode estender-se por várias organizações.
Competências essenciais das empresas e serviços de cibersegurança marítima
Avaliações de Risco Cibernético Marítimo
Uma avaliação de riscos cibernéticos marítimos identifica ativos importantes, ameaças, vulnerabilidades, dependências e potenciais consequências operacionais. O panorama de riscos resultante pode ajudar os operadores a priorizar o investimento em cibersegurança de acordo com os requisitos de segurança, missão, negócios e regulamentares.
Avaliações de lacunas de cibersegurança
As avaliações de lacunas comparam as práticas atuais de cibersegurança com normas, regulamentos, requisitos de classificação ou políticas organizacionais selecionados. Podem revelar deficiências na governação, nos controlos técnicos, na documentação, na formação, na resposta a incidentes e na gestão de ativos.
Inspeções de cibersegurança em embarcações e identificação de ativos
A identificação de ativos determina quais os equipamentos, software, redes, interfaces e sistemas ligados que se encontram a bordo de uma embarcação. É particularmente importante dispor de inventários precisos nos casos em que, ao longo da vida útil de uma embarcação, se tenham acumulado equipamentos antigos, instrumentos científicos especializados, sistemas de terceiros e ligações não documentadas.
Avaliações de vulnerabilidade
As avaliações de vulnerabilidade examinam os sistemas à procura de pontos fracos conhecidos, configurações inseguras, software obsoleto, serviços expostos e controlos de segurança inadequados. Em ambientes marítimos, as conclusões devem ser avaliadas de acordo com o impacto operacional realista, em vez de serem simplesmente classificadas por pontuações genéricas de vulnerabilidade.
Testes de penetração
Os testes de penetração avaliam se as fraquezas identificadas podem ser exploradas em condições controladas. A cibersegurança a bordo de navios requer técnicas de teste cuidadosamente definidas que tenham em conta o equipamento frágil, os horários operacionais, os sistemas críticos para a segurança e a possibilidade de as ferramentas de segurança convencionais poderem interferir com a OT marítima.
Análises da arquitetura de cibersegurança
As revisões da arquitetura analisam os limites da rede, os fluxos de dados, as relações de confiança, as vias de comunicação, o acesso remoto e a separação entre TI e OT. Uma cibersegurança robusta da rede marítima depende frequentemente da limitação da conectividade desnecessária e do controlo da forma como a informação circula entre zonas operacionais.
Cibersegurança Gerida e Monitorização de Segurança
Os serviços geridos podem proporcionar monitorização contínua, triagem de alertas, deteção de ameaças e supervisão de segurança para embarcações e infraestruturas em terra. O software de cibersegurança marítima pode suportar estas funções, mas uma monitorização eficaz requer também o contexto marítimo, para que comportamentos invulgares possam ser distinguidos das operações legítimas da embarcação.
Serviços de resposta a incidentes e recuperação
Os serviços de resposta a incidentes ajudam os operadores a investigar, conter, erradicar e recuperar-se de eventos cibernéticos. A cibersegurança no mar apresenta desafios adicionais, uma vez que as embarcações afetadas podem ter largura de banda restrita, pessoal especializado limitado e requisitos operacionais que impedem que os sistemas sejam simplesmente desligados.
Normas de Cibersegurança Marítima e Requisitos Regulamentares
Os requisitos de cibersegurança marítima podem decorrer de orientações internacionais, regras de classificação, normas industriais de cibersegurança e regulamentação nacional. Os principais quadros normativos incluem:
Gestão de Riscos Cibernéticos da OMI e MSC.428(98): as orientações da OMI abordam a gestão de riscos cibernéticos marítimos, enquanto a Resolução MSC.428(98) exige que os riscos cibernéticos sejam devidamente tratados no âmbito dos Sistemas de Gestão de Segurança existentes, ao abrigo do Código ISM.
IACS UR E26 e E27: A UR E26 abrange a resiliência cibernética ao nível do navio, enquanto a UR E27 aborda os sistemas e equipamentos de bordo aplicáveis. Os requisitos aplicam-se, dentro do seu âmbito definido, aos navios relevantes cuja construção tenha sido contratada a partir de 1 de julho de 2024.
IEC 62443 e IEC 61162-460: A norma IEC 62443 fornece uma abordagem estruturada à cibersegurança para sistemas de automação e controlo industriais, enquanto a norma IEC 61162-460:2024 aborda os requisitos de segurança e proteção para redes Ethernet utilizadas por equipamentos de navegação marítima e de radiocomunicações.
ISO/IEC 27001 e NIST CSF 2.0: Estas estruturas apoiam a governação da segurança da informação, a gestão de riscos e programas estruturados de cibersegurança em ambientes marítimos de TI e OT.
Requisitos do Estado de Bandeira, da Sociedade de Classificação e Nacionais: Os requisitos adicionais dependem do tipo de embarcação, da bandeira, da sociedade de classificação, da área de operação e da jurisdição. Nos Estados Unidos, os requisitos de cibersegurança da Guarda Costeira aplicam-se a determinados elementos regulamentados do Sistema de Transporte Marítimo.
A combinação aplicável de normas e regulamentos deve ser determinada para cada navio, frota, instalação ou operação marítima.
Evoluções recentes na cibersegurança marítima
A conectividade e a automatização marítimas continuam a alterar o âmbito da cibersegurança das embarcações. Vários desenvolvimentos revistem-se de particular importância:
Maior conectividade entre as tecnologias de informação (TI) e as tecnologias operacionais (TO) das embarcações: fluxos de dados mais integrados podem melhorar a visibilidade operacional, ao mesmo tempo que aumentam a importância da segmentação, das interfaces controladas e da gestão contínua de ativos.
Cibersegurança para embarcações altamente automatizadas e autónomas: o controlo remoto, a autonomia, a fusão de sensores e as comunicações máquina a máquina criam requisitos adicionais em termos de integridade de comando, resiliência das comunicações e conceção segura dos sistemas.
Detecção de ameaças e operações de segurança assistidas por IA: a análise apoiada por IA pode ajudar as equipas de segurança a processar grandes volumes de dados de rede e de eventos, embora as conclusões automatizadas continuem a requerer validação e contexto operacional.
Equipamento marítimo «seguro desde a conceção»: A ciber-resiliência é cada vez mais tida em conta durante a conceção de sistemas e embarcações, em vez de ser adicionada apenas após a implantação, especialmente à medida que o equipamento conectado se torna mais profundamente integrado nas operações dos navios.
A governação cibernética marítima continua também a desenvolver-se à medida que os reguladores internacionais e os organismos do setor abordam o aumento da conectividade, da automatização, do acesso remoto e das infraestruturas digitais entre navios e terra. Os requisitos de cibersegurança que afetam as «Janelas Únicas Marítimas» e outros serviços marítimos digitais estão igualmente a evoluir a par de quadros mais amplos de cibersegurança da OMI, dos Estados de bandeira, das sociedades de classificação e nacionais.