La ciberseguridad marítima abarca las tecnologías, los servicios y las prácticas que se utilizan para proteger los sistemas digitales de los buques, los puertos, las instalaciones marítimas y las conexiones entre buques y tierra frente a los riesgos cibernéticos. Abarca la tecnología de la información a bordo, la tecnología operativa, los sistemas de navegación y de puente de mando, las comunicaciones por satélite, el acceso remoto, la infraestructura en la nube y las instalaciones marítimas conectadas.
Esta guía exhaustiva abarca las empresas y los servicios de ciberseguridad marítima, entre los que se incluyen las evaluaciones de riesgos cibernéticos y de vulnerabilidades, las pruebas de penetración, la supervisión gestionada y la respuesta ante incidentes.
Si diseñas, construyes o suministras Ciberseguridad marítima, Crea un perfil para mostrar tus capacidades y conectar con visitantes que tengan una necesidad real de tus soluciones.
Resumen de los servicios de ciberseguridad marítima
Resumen por
William Mackenzie
Actualizado:
Introducción a los servicios de ciberseguridad marítima
Los servicios de ciberseguridad marítima protegen los sistemas digitales que sustentan las operaciones de los buques, la investigación marina, el transporte marítimo, los puertos, las actividades en alta mar y las comunicaciones entre buques y tierra. Los buques modernos combinan cada vez más la tecnología de la información convencional con la tecnología operativa, los equipos de navegación, la conectividad por satélite, la automatización, los sensores y el acceso remoto, creando entornos interconectados en los que un incidente cibernético puede afectar tanto a la información como a las operaciones físicas.
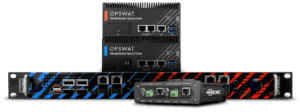
Software de ciberseguridad OPSWAT de Storm Technologies
Por lo tanto, una ciberseguridad marítima eficaz va más allá de la protección de los ordenadores de oficina o de los datos empresariales. La ciberseguridad para buques debe tener en cuenta la disponibilidad operativa, las funciones críticas para la seguridad, la conectividad limitada, los equipos marítimos especializados y los sistemas que pueden permanecer en servicio durante muchos años. Las soluciones de ciberseguridad marítima pueden incluir la evaluación de riesgos, la detección de activos, las pruebas de vulnerabilidad, las revisiones de arquitectura, la supervisión, la respuesta ante incidentes y el apoyo al cumplimiento normativo.
Riesgos cibernéticos marítimos en las tecnologías de la información y operativas
Tecnología de la información y sistemas empresariales a bordo
La TI a bordo incluye estaciones de trabajo administrativas, correo electrónico, redes de bienestar de la tripulación, servidores de archivos, aplicaciones empresariales y dispositivos conectados a Internet. Los controles de ciberseguridad marítima ayudan a evitar que estos sistemas se conviertan en un punto de entrada para ataques que podrían propagarse hacia redes más sensibles del buque.
Tecnología operativa y sistemas de control
La tecnología operativa controla o supervisa equipos físicos tales como la propulsión, la generación y distribución de energía, la maquinaria, los sistemas de lastre y bombeo, la climatización (HVAC) y la automatización del buque. Las evaluaciones de ciberseguridad de los buques deben tener en cuenta la disponibilidad y la seguridad, ya que las pruebas de intrusión o las medidas correctivas mal planificadas pueden perturbar sistemas que son esenciales para el funcionamiento del buque.
Sistemas de navegación y de puente
Los sistemas de cartas electrónicas, los radares, los equipos de posicionamiento, las herramientas de planificación de travesías y los sistemas integrados de puente intercambian cada vez más información digital. Los servicios de ciberseguridad marítima pueden evaluar la arquitectura de red, los controles de acceso, la configuración del software, las interfaces y las dependencias que puedan afectar a la integridad o la disponibilidad de los datos de navegación.
Comunicaciones y conectividad por satélite
Los servicios VSAT, los servicios de satélites LEO, los sistemas de telefonía móvil, las redes de radio y el Wi-Fi a bordo proporcionan una conectividad esencial en el mar. Las revisiones de seguridad pueden examinar la segmentación, los servicios expuestos, el cifrado, la autenticación y la configuración de los equipos para reducir el riesgo asociado a la conectividad externa.
Redes en tierra e infraestructura en la nube
Las plataformasde gestión de flotas, los repositorios de datos científicos, los sistemas de mantenimiento y los paneles de control operativos suelen ampliar la infraestructura de los buques a entornos en tierra o en la nube. Por lo tanto, la ciberseguridad en el sector marítimo requiere una protección coordinada tanto de los sistemas a bordo como de los terrestres, en lugar de tratar a los buques como activos aislados.
Intercambio de datos entre buques y tierra y conectividad remota
El diagnóstico remoto, el mantenimiento de software, la telemetría y la transferencia de datos pueden mejorar las operaciones de los buques, pero también crean vías de acceso adicionales a las redes a bordo. El acceso remoto seguro suele requerir una autenticación sólida, privilegios controlados, separación de redes, registro de actividades y una autorización claramente definida para las conexiones de terceros.
Sistemas de puertos, terminales e instalaciones marítimas
La ciberseguridad portuaria abarca infraestructuras conectadas, tales como los sistemas operativos de las terminales, los equipos de control industrial, los sistemas de carga, el control de acceso, las comunicaciones y las interfaces con los buques. La interacción entre buques, puertos, proveedores de servicios y autoridades públicas implica que el riesgo cibernético puede extenderse a múltiples organizaciones.
Capacidades fundamentales de las empresas y servicios de ciberseguridad marítima
Evaluaciones de riesgos cibernéticos marítimos
Una evaluación de riesgos cibernéticos marítimos identifica los activos importantes, las amenazas, las vulnerabilidades, las dependencias y las posibles consecuencias operativas. El panorama de riesgos resultante puede ayudar a los operadores a priorizar la inversión en ciberseguridad de acuerdo con los requisitos de seguridad, de misión, empresariales y normativos.
Evaluaciones de deficiencias en materia de ciberseguridad
Las evaluaciones de deficiencias comparan las prácticas actuales de ciberseguridad con normas, reglamentos, requisitos de clasificación o políticas organizativas seleccionados. Pueden poner de manifiesto deficiencias en materia de gobernanza, controles técnicos, documentación, formación, respuesta ante incidentes y gestión de activos.
Inspecciones de ciberseguridad de buques e identificación de activos
La identificación de activos determina qué hardware, software, redes, interfaces y sistemas conectados se encuentran a bordo de un buque. Es especialmente importante disponer de inventarios precisos cuando, a lo largo de la vida útil de un buque, se han acumulado equipos obsoletos, instrumentos científicos especializados, sistemas de terceros y conexiones no documentadas.
Evaluaciones de vulnerabilidad
Las evaluaciones de vulnerabilidad examinan los sistemas en busca de debilidades conocidas, configuraciones inseguras, software obsoleto, servicios expuestos y controles de seguridad inadecuados. En entornos marítimos, los resultados deben evaluarse en función del impacto operativo real, en lugar de clasificarse simplemente según puntuaciones genéricas de vulnerabilidad.
Pruebas de penetración
Las pruebas de penetración evalúan si las debilidades identificadas pueden ser explotadas en condiciones controladas. La ciberseguridad a bordo de los buques requiere técnicas de prueba cuidadosamente definidas que tengan en cuenta los equipos frágiles, los horarios operativos, los sistemas críticos para la seguridad y la posibilidad de que las herramientas de seguridad convencionales puedan interferir con la tecnología operativa (OT) marítima.
Revisiones de la arquitectura de ciberseguridad
Las revisiones de arquitectura analizan los límites de la red, los flujos de datos, las relaciones de confianza, las vías de comunicación, el acceso remoto y la separación entre TI y TO. Una ciberseguridad sólida de la red marítima suele depender de limitar la conectividad innecesaria y controlar cómo circula la información entre las zonas operativas.
Ciberseguridad gestionada y supervisión de la seguridad
Los servicios gestionados pueden proporcionar supervisión continua, clasificación de alertas, detección de amenazas y control de la seguridad tanto para los buques como para la infraestructura en tierra. El software de ciberseguridad marítima puede dar soporte a estas funciones, pero una supervisión eficaz también requiere conocer el contexto marítimo, de modo que se pueda distinguir un comportamiento inusual de las operaciones legítimas del buque.
Servicios de respuesta ante incidentes y recuperación
Los servicios de respuesta ante incidentes ayudan a los operadores a investigar, contener, erradicar y recuperarse de los ciberincidentes. La ciberseguridad en el mar plantea retos adicionales, ya que los buques afectados pueden tener un ancho de banda restringido, personal especializado limitado y requisitos operativos que impiden que los sistemas simplemente se desconecten de la red.
Normas de ciberseguridad marítima y requisitos reglamentarios
Los requisitos de ciberseguridad marítima pueden derivarse de directrices internacionales, normas de clasificación, estándares de ciberseguridad industrial y normativas nacionales. Entre los marcos normativos clave se incluyen:
Gestión de riesgos cibernéticos de la OMI y MSC.428(98): Las directrices de la OMI abordan la gestión de riesgos cibernéticos marítimos, mientras que la Resolución MSC.428(98) exige que los riesgos cibernéticos se aborden adecuadamente dentro de los sistemas de gestión de la seguridad existentes en virtud del Código IGS.
UR E26 y E27 de la IACS: la UR E26 abarca la resiliencia cibernética a nivel del buque, mientras que la UR E27 aborda los sistemas y equipos de a bordo aplicables. Los requisitos se aplican, dentro de su ámbito de aplicación definido, a los buques pertinentes cuya construcción se haya contratado a partir del 1 de julio de 2024.
IEC 62443 e IEC 61162-460: La norma IEC 62443 ofrece un enfoque estructurado de la ciberseguridad para los sistemas de automatización y control industrial, mientras que la norma IEC 61162-460:2024 aborda los requisitos de seguridad y protección para las redes Ethernet utilizadas por los equipos de navegación marítima y radiocomunicación.
ISO/IEC 27001 y NIST CSF 2.0: Estos marcos respaldan la gobernanza de la seguridad de la información, la gestión de riesgos y los programas estructurados de ciberseguridad en entornos marítimos de TI y TO.
Requisitos del Estado de abanderamiento, de la sociedad de clasificación y nacionales: Los requisitos adicionales dependen del tipo de buque, el pabellón, la sociedad de clasificación, la zona de operaciones y la jurisdicción. En Estados Unidos, los requisitos de ciberseguridad de la Guardia Costera se aplican a determinados elementos regulados del sistema de transporte marítimo.
Se debe determinar la combinación aplicable de normas y reglamentos para cada buque, flota, instalación u operación marítima.
Novedades en materia de ciberseguridad marítima
La conectividad y la automatización marítimas siguen modificando el alcance de la ciberseguridad de los buques. Varios avances revisten especial importancia:
Mayor conectividad entre las tecnologías de la información (TI) y de la tecnología operativa (TO) de los buques: unos flujos de datos más integrados pueden mejorar la visibilidad operativa, al tiempo que aumentan la importancia de la segmentación, las interfaces controladas y la gestión continua de los activos.
Ciberseguridad para buques altamente automatizados y autónomos: el control remoto, la autonomía, la fusión de sensores y las comunicaciones de máquina a máquina plantean requisitos adicionales en materia de integridad de los comandos, resiliencia de las comunicaciones y diseño seguro de los sistemas.
Detección de amenazas y operaciones de seguridad asistidas por IA: El análisis respaldado por la inteligencia artificial puede ayudar a los equipos de seguridad a procesar grandes volúmenes de datos de red y de eventos, aunque los resultados automatizados siguen requiriendo validación y contexto operativo.
Equipos marítimos «seguros desde el diseño»: La ciberresiliencia se tiene cada vez más en cuenta durante el diseño de los sistemas y los buques, en lugar de añadirse únicamente tras su puesta en servicio, especialmente a medida que los equipos conectados se integran cada vez más profundamente en las operaciones de los buques.
La gobernanza cibernética marítima también sigue desarrollándose a medida que los reguladores internacionales y los organismos del sector abordan el aumento de la conectividad, la automatización, el acceso remoto y la infraestructura digital entre buques y tierra. Los requisitos de ciberseguridad que afectan a las «ventanas únicas» marítimas y a otros servicios marítimos digitales también están evolucionando junto con los marcos más amplios de ciberseguridad de la OMI, los Estados de abanderamiento, las sociedades de clasificación y los marcos nacionales.