Servizi di sicurezza informatica nel settore marittimo
La sicurezza informatica marittima comprende le tecnologie, i servizi e le pratiche utilizzati per proteggere i sistemi digitali delle imbarcazioni, dei porti, delle strutture offshore e dei collegamenti nave-terra dai rischi informatici. Essa abbraccia i sistemi IT di bordo, la tecnologia operativa, i sistemi di navigazione e di comando, le comunicazioni satellitari, l’accesso remoto, l’infrastruttura cloud e le strutture marittime connesse.
La presente guida completa illustra le aziende e i servizi operanti nel settore della sicurezza informatica marittima, tra cui valutazioni dei rischi informatici e delle lacune di sicurezza, test di penetrazione, monitoraggio gestito e risposta agli incidenti.
Se progettate, costruite o fornite Sicurezza informatica nel settore marittimo, Crea un profilo per mettere in evidenza le tue competenze ed entrare in contatto con i visitatori che hanno un bisogno concreto delle tue soluzioni.
Panoramica sui servizi di sicurezza informatica nel settore marittimo
Panoramica da
William Mackenzie
Aggiornato:
Introduzione ai servizi di sicurezza informatica marittima
I servizi di sicurezza informatica marittima proteggono i sistemi digitali che supportano le operazioni navali, la ricerca marina, il trasporto marittimo, i porti, le attività offshore e le comunicazioni nave-terra. Le navi moderne combinano sempre più spesso l’IT convenzionale con la tecnologia operativa, le apparecchiature di navigazione, la connettività satellitare, l’automazione, i sensori e l’accesso remoto, creando ambienti interconnessi in cui un incidente informatico può influire sia sulle operazioni informatiche che su quelle fisiche.
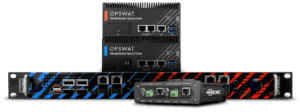
Software di sicurezza informatica OPSWAT di Storm Technologies
Un’efficace sicurezza informatica marittima va quindi oltre la semplice protezione dei computer d’ufficio o dei dati aziendali. La sicurezza informatica per le navi deve tenere conto della disponibilità operativa, delle funzioni critiche per la sicurezza, della connettività limitata, delle apparecchiature marine specializzate e dei sistemi che potrebbero rimanere in servizio per molti anni. Le soluzioni di sicurezza informatica marittima possono includere la valutazione dei rischi, l’individuazione delle risorse, i test di vulnerabilità, le revisioni dell’architettura, il monitoraggio, la risposta agli incidenti e il supporto alla conformità normativa.
Rischi informatici nel settore marittimo: dall’IT alla tecnologia operativa
Sistemi IT e aziendali a bordo
L’IT di bordo comprende postazioni di lavoro amministrative, posta elettronica, reti per il benessere dell’equipaggio, file server, applicazioni aziendali e dispositivi connessi a Internet. I controlli di sicurezza informatica marittima contribuiscono a impedire che questi sistemi diventino un punto di ingresso per attacchi che potrebbero diffondersi verso reti navali più sensibili.
Tecnologia operativa e sistemi di controllo
La tecnologia operativa controlla o monitora le apparecchiature fisiche quali i sistemi di propulsione, la generazione e la distribuzione di energia, i macchinari, i sistemi di zavorra e di pompaggio, gli impianti di climatizzazione (HVAC) e l’automazione della nave. Le valutazioni sulla sicurezza informatica delle navi devono tenere conto della disponibilità e della sicurezza, poiché i test invasivi o gli interventi correttivi mal pianificati possono compromettere il funzionamento di sistemi essenziali per l’operatività della nave.
Sistemi di navigazione e di comando
I sistemi di carte nautiche elettroniche, i radar, le apparecchiature di posizionamento, gli strumenti di pianificazione della rotta e i sistemi integrati di ponte scambiano sempre più spesso informazioni digitali. I servizi di sicurezza informatica marittima possono valutare l’architettura di rete, i controlli di accesso, la configurazione del software, le interfacce e le dipendenze che potrebbero influire sull’integrità o sulla disponibilità dei dati di navigazione.
Comunicazioni e connettività satellitare
I servizi VSAT, i servizi satellitari LEO, i sistemi cellulari, le reti radio e il Wi-Fi di bordo forniscono una connettività essenziale in mare. Le verifiche di sicurezza possono esaminare la segmentazione, i servizi esposti, la crittografia, l’autenticazione e la configurazione delle apparecchiature per ridurre il rischio associato alla connettività esterna.
Reti a terra e infrastruttura cloud
Le piattaformedi gestione della flotta, gli archivi di dati scientifici, i sistemi di manutenzione e i cruscotti operativi spesso estendono l’infrastruttura delle navi ad ambienti terrestri o nel cloud. La sicurezza informatica nel settore marittimo richiede quindi una protezione coordinata sia dei sistemi di bordo che di quelli terrestri, anziché considerare le navi come risorse isolate.
Scambio di dati nave-terra e connettività remota
La diagnostica remota, la manutenzione del software, la telemetria e il trasferimento dei dati possono migliorare le operazioni delle navi, ma creano anche ulteriori vie di accesso alle reti di bordo. L’accesso remoto sicuro richiede in genere un’autenticazione forte, privilegi controllati, separazione delle reti, registrazione degli accessi e autorizzazioni chiaramente definite per le connessioni di terze parti.
Sistemi portuali, dei terminal e delle strutture marittime
La sicurezza informatica dei porti marittimi riguarda le infrastrutture connesse, quali i sistemi operativi dei terminal, le apparecchiature di controllo industriale, i sistemi di movimentazione delle merci, il controllo degli accessi, le comunicazioni e le interfacce con le navi. L’interazione tra navi, porti, fornitori di servizi e autorità pubbliche implica che il rischio informatico possa estendersi a più organizzazioni.
Competenze fondamentali delle aziende e dei servizi di sicurezza informatica marittima
Valutazioni dei rischi informatici nel settore marittimo
Una valutazione dei rischi informatici nel settore marittimo identifica le risorse critiche, le minacce, le vulnerabilità, le dipendenze e le potenziali conseguenze operative. Il quadro dei rischi che ne deriva può aiutare gli operatori a stabilire le priorità degli investimenti in sicurezza informatica in base ai requisiti di sicurezza, di missione, aziendali e normativi.
Valutazioni delle lacune nella sicurezza informatica
Le valutazioni delle lacune mettono a confronto le attuali pratiche di sicurezza informatica con standard, normative, requisiti di classificazione o politiche organizzative selezionati. Possono evidenziare carenze a livello di governance, controlli tecnici, documentazione, formazione, risposta agli incidenti e gestione delle risorse.
Ispezioni sulla sicurezza informatica delle navi e individuazione delle risorse
L’individuazione delle risorse stabilisce quali hardware, software, reti, interfacce e sistemi collegati siano presenti a bordo di un’imbarcazione. Inventari accurati sono particolarmente importanti laddove, nel corso della vita operativa di un’imbarcazione, si siano accumulati apparecchiature obsolete, strumenti scientifici specialistici, sistemi di terze parti e connessioni non documentate.
Valutazioni delle vulnerabilità
Le valutazioni delle vulnerabilità esaminano i sistemi alla ricerca di punti deboli noti, configurazioni non sicure, software obsoleto, servizi esposti e controlli di sicurezza inadeguati. In ambito marittimo, i risultati dovrebbero essere valutati in base all’impatto operativo reale, piuttosto che semplicemente classificati in base a punteggi generici di vulnerabilità.
Test di penetrazione
I test di penetrazione valutano se i punti deboli identificati possano essere sfruttati in condizioni controllate. La sicurezza informatica a bordo delle navi richiede tecniche di test accuratamente definite che tengano conto delle apparecchiature delicate, dei programmi operativi, dei sistemi critici per la sicurezza e della possibilità che gli strumenti di sicurezza convenzionali possano interferire con l’OT (Operational Technology) marittima.
Revisioni dell’architettura di sicurezza informatica
Le revisioni dell’architettura analizzano i confini di rete, i flussi di dati, le relazioni di fiducia, i percorsi di comunicazione, l’accesso remoto e la separazione tra IT e OT. Una solida sicurezza informatica delle reti marittime dipende spesso dalla limitazione delle connettività non necessarie e dal controllo delle modalità con cui le informazioni transitano tra le zone operative.
Sicurezza informatica gestita e monitoraggio della sicurezza
I servizi gestiti possono fornire monitoraggio continuo, valutazione degli allarmi, rilevamento delle minacce e supervisione della sicurezza per le navi e le infrastrutture a terra. Il software di sicurezza informatica marittima può supportare queste funzioni, ma un monitoraggio efficace richiede anche la conoscenza del contesto marittimo, in modo da poter distinguere i comportamenti anomali dalle operazioni legittime della nave.
Servizi di risposta agli incidenti e di ripristino
I servizi di risposta agli incidenti aiutano gli operatori a indagare, contenere, eliminare e ripristinare la situazione a seguito di eventi informatici. La sicurezza informatica in mare comporta ulteriori sfide, poiché le navi coinvolte potrebbero disporre di larghezza di banda ridotta, personale specializzato limitato e requisiti operativi che impediscono di mettere semplicemente fuori servizio i sistemi.
Standard di sicurezza informatica marittima e requisiti normativi
I requisiti di sicurezza informatica marittima possono derivare da linee guida internazionali, norme di classificazione, standard industriali di sicurezza informatica e normative nazionali. Tra i principali quadri di riferimento figurano:
Gestione dei rischi informatici dell’IMO e MSC.428(98): le linee guida dell’IMO trattano la gestione dei rischi informatici in ambito marittimo, mentre la Risoluzione MSC.428(98) richiede che i rischi informatici siano adeguatamente affrontati nell’ambito dei sistemi di gestione della sicurezza esistenti ai sensi del Codice ISM.
IACS UR E26 ed E27: l’UR E26 riguarda la resilienza informatica a livello di nave, mentre l’UR E27 riguarda i sistemi e le apparecchiature di bordo applicabili. I requisiti si applicano, nell’ambito del loro campo di applicazione definito, alle navi interessate la cui costruzione sia stata appaltata a partire dal 1° luglio 2024.
IEC 62443 e IEC 61162-460: La norma IEC 62443 fornisce un approccio strutturato alla sicurezza informatica per i sistemi di automazione e controllo industriale, mentre la norma IEC 61162-460:2024 tratta i requisiti di sicurezza e protezione per le reti Ethernet utilizzate dalle apparecchiature di navigazione marittima e di radiocomunicazione.
ISO/IEC 27001 e NIST CSF 2.0: Questi quadri di riferimento supportano la governance della sicurezza delle informazioni, la gestione dei rischi e programmi strutturati di sicurezza informatica in tutti gli ambienti IT e OT del settore marittimo.
Requisiti dello Stato di bandiera, della società di classificazione e nazionali: ulteriori requisiti dipendono dal tipo di nave, dalla bandiera, dalla società di classificazione, dall’area operativa e dalla giurisdizione. Negli Stati Uniti, i requisiti di sicurezza informatica della Guardia Costiera si applicano a determinati elementi regolamentati del sistema di trasporto marittimo.
Per ogni nave, flotta, struttura o operazione marittima occorre determinare la combinazione applicabile di norme e regolamenti.
Sviluppi emergenti nella sicurezza informatica marittima
La connettività e l’automazione in ambito marittimo continuano a modificare l’ambito della sicurezza informatica delle navi. Diversi sviluppi rivestono particolare importanza:
Maggiore connettività tra i sistemi IT e OT delle navi: flussi di dati più integrati possono migliorare la visibilità operativa, aumentando al contempo l’importanza della segmentazione, delle interfacce controllate e della gestione continua delle risorse.
Cybersicurezza per navi altamente automatizzate e autonome: il controllo remoto, l’autonomia, la fusione dei sensori e le comunicazioni da macchina a macchina creano ulteriori requisiti in termini di integrità dei comandi, resilienza delle comunicazioni e progettazione sicura dei sistemi.
Rilevamento delle minacce e operazioni di sicurezza assistiti dall’intelligenza artificiale: l’analisi supportata dall’intelligenza artificiale può aiutare i team di sicurezza a elaborare grandi volumi di dati di rete e relativi agli eventi, sebbene i risultati automatizzati richiedano comunque una convalida e il contesto operativo.
Apparecchiature marittime «Secure-by-Design»: la resilienza informatica viene sempre più presa in considerazione durante la progettazione dei sistemi e delle navi, anziché essere aggiunta solo dopo la messa in servizio, in particolare man mano che le apparecchiature connesse si integrano sempre più profondamente con le operazioni navali.
Anche la governance informatica marittima continua a svilupparsi, man mano che le autorità di regolamentazione internazionali e gli organismi di settore affrontano le sfide poste dalla crescente connettività, dall’automazione, dall’accesso remoto e dalle infrastrutture digitali nave-terra. I requisiti di sicurezza informatica che riguardano gli sportelli unici marittimi (Maritime Single Windows) e altri servizi marittimi digitali si stanno inoltre evolvendo di pari passo con i più ampi quadri normativi in materia di sicurezza informatica dell’IMO, degli Stati di bandiera, degli enti di classificazione e delle autorità nazionali.