Dienstleistungen im Bereich der Cybersicherheit in der Schifffahrt
Die Cybersicherheit im maritimen Bereich umfasst die Technologien, Dienstleistungen und Vorgehensweisen, die zum Schutz digitaler Systeme auf Schiffen, in Häfen, im Offshore-Bereich sowie im Schiffs-Land-Verkehr vor Cyberrisiken eingesetzt werden. Sie erstreckt sich auf die IT an Bord, die Betriebstechnik, Navigations- und Brückensysteme, Satellitenkommunikation, Fernzugriff, Cloud-Infrastruktur sowie vernetzte maritime Anlagen.
Dieser umfassende Leitfaden behandelt Unternehmen und Dienstleistungen im Bereich der maritimen Cybersicherheit, darunter Bewertungen von Cyberrisiken und Sicherheitslücken, Penetrationstests, Managed Monitoring sowie die Reaktion auf Sicherheitsvorfälle.
Wenn Sie entwerfen, bauen oder liefern Cybersicherheit im maritimen Bereich, Erstellen Sie ein Profil, um Ihre Kompetenzen zu präsentieren und mit Besuchern in Kontakt zu treten, die einen konkreten Bedarf an Ihren Lösungen haben.
Überblick über Dienstleistungen im Bereich der Cybersicherheit in der Schifffahrt
Übersicht von
William Mackenzie
Aktualisiert:
Einführung in Dienstleistungen zur Cybersicherheit im maritimen Bereich
Dienstleistungen im Bereich der maritimen Cybersicherheit schützen die digitalen Systeme, die den Schiffsbetrieb, die Meeresforschung, die Schifffahrt, Häfen, Offshore-Aktivitäten sowie die Kommunikation zwischen Schiff und Land unterstützen. Moderne Schiffe verbinden zunehmend konventionelle IT mit Betriebstechnik, Navigationsausrüstung, Satellitenkonnektivität, Automatisierung, Sensoren und Fernzugriff und schaffen so vernetzte Umgebungen, in denen ein Cybervorfall sowohl den Informationsfluss als auch den physischen Betrieb beeinträchtigen kann.
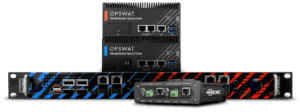
OPSWAT-Cybersicherheitssoftware von Storm Technologies
Eine wirksame Cybersicherheit im maritimen Bereich geht daher über den Schutz von Bürocomputern oder Geschäftsdaten hinaus. Die Cybersicherheit für Schiffe muss die betriebliche Verfügbarkeit, sicherheitskritische Funktionen, eingeschränkte Konnektivität, spezielle Schiffsausrüstung sowie Systeme berücksichtigen, die möglicherweise über viele Jahre hinweg im Einsatz bleiben. Lösungen für die maritime Cybersicherheit können Risikobewertung, Bestandsaufnahme von Systemressourcen, Schwachstellentests, Architekturüberprüfungen, Überwachung, Reaktion auf Vorfälle und Unterstützung bei der Einhaltung gesetzlicher Vorschriften umfassen.
Maritime Cyberrisiken in den Bereichen IT und Betriebstechnik
IT- und Geschäftssysteme an Bord
Die IT an Bord umfasst Verwaltungsarbeitsplätze, E-Mail, Netzwerke für das Wohlbefinden der Besatzung, Dateiserver, Geschäftsanwendungen und mit dem Internet verbundene Geräte. Maßnahmen zur Cybersicherheit in der Schifffahrt tragen dazu bei, zu verhindern, dass diese Systeme zu einem Einstiegspunkt für Angriffe werden, die sich auf sensiblere Netzwerke des Schiffes ausbreiten könnten.
Betriebstechnik und Steuerungssysteme
Die Betriebstechnik steuert oder überwacht physische Anlagen wie Antrieb, Stromerzeugung und -verteilung, Maschinen, Ballast- und Pumpensysteme, Klimatechnik sowie die Schiffsautomatisierung. Bei der Bewertung der Cybersicherheit von Schiffen müssen Verfügbarkeit und Sicherheit berücksichtigt werden, da Penetrationstests oder schlecht geplante Abhilfemaßnahmen Systeme stören können, die für den Schiffsbetrieb unerlässlich sind.
Navigations- und Brückensysteme
Elektronische Kartensysteme, Radar, Ortungsgeräte, Reiseplanungswerkzeuge und integrierte Brückensysteme tauschen zunehmend digitale Informationen aus. Dienstleistungen im Bereich der maritimen Cybersicherheit können die Netzwerkarchitektur, Zugriffskontrollen, Softwarekonfigurationen, Schnittstellen und Abhängigkeiten bewerten, die die Integrität oder Verfügbarkeit von Navigationsdaten beeinträchtigen könnten.
Kommunikation und Satellitenkonnektivität
VSAT, LEO-Satellitendienste, Mobilfunknetze, Funknetze und bordeigenes WLAN sorgen für die unverzichtbare Konnektivität auf See. Im Rahmen von Sicherheitsüberprüfungen können Segmentierung, exponierte Dienste, Verschlüsselung, Authentifizierung und Gerätekonfiguration untersucht werden, um die mit der externen Konnektivität verbundenen Risiken zu verringern.
Landgestützte Netzwerke und Cloud-Infrastruktur
Flottenmanagement-Plattformen, wissenschaftliche Datenspeicher, Wartungssysteme und operative Dashboards erweitern die Schiffsinfrastruktur häufig auf landgestützte oder Cloud-Umgebungen. Cybersicherheit in der maritimen Industrie erfordert daher einen koordinierten Schutz sowohl der bordeigenen als auch der landgestützten Systeme, anstatt Schiffe als isolierte Einheiten zu betrachten.
Datenaustausch zwischen Schiff und Land sowie Fernkonnektivität
Ferndiagnose, Softwarewartung, Telemetrie und Datenübertragung können den Schiffsbetrieb verbessern, schaffen aber auch zusätzliche Zugangswege zu den Bordnetzen. Ein sicherer Fernzugriff erfordert in der Regel eine starke Authentifizierung, kontrollierte Zugriffsrechte, Netzwerktrennung, Protokollierung sowie klar definierte Berechtigungen für Verbindungen durch Dritte.
Systeme in Häfen, Terminals und maritimen Einrichtungen
Die Cybersicherheit in Seehäfen umfasst vernetzte Infrastruktur wie Terminalbetriebssysteme, industrielle Steuerungsgeräte, Frachtsysteme, Zugangskontrolle, Kommunikation und Schiffsschnittstellen. Durch die Interaktion zwischen Schiffen, Häfen, Dienstleistern und Behörden können sich Cyberrisiken über mehrere Organisationen erstrecken.
Kernkompetenzen von Unternehmen und Dienstleistern im Bereich der maritimen Cybersicherheit
Bewertungen maritimer Cyberrisiken
Eine Bewertung maritimer Cyberrisiken identifiziert wichtige Anlagen, Bedrohungen, Schwachstellen, Abhängigkeiten und potenzielle betriebliche Folgen. Das daraus resultierende Risikobild kann Betreibern dabei helfen, Investitionen in die Cybersicherheit entsprechend den Anforderungen an Sicherheit, Auftragserfüllung, Geschäftstätigkeit und regulatorischen Vorgaben zu priorisieren.
Bewertungen von Cybersicherheitslücken
Lückenanalysen vergleichen aktuelle Cybersicherheitspraktiken mit ausgewählten Standards, Vorschriften, Klassifikationsanforderungen oder Unternehmensrichtlinien. Sie können Mängel in den Bereichen Governance, technische Kontrollen, Dokumentation, Schulung, Reaktion auf Vorfälle und Anlagenmanagement aufdecken.
Cybersicherheitsbegutachtungen für Schiffe und Bestandsaufnahme der Ressourcen
Die Bestandserfassung ermittelt, welche Hardware, Software, Netzwerke, Schnittstellen und vernetzten Systeme an Bord eines Schiffes vorhanden sind. Genaue Bestandsaufnahmen sind besonders wichtig, wenn sich im Laufe der Betriebsdauer eines Schiffes ältere Geräte, spezielle wissenschaftliche Instrumente, Systeme von Drittanbietern und undokumentierte Verbindungen angesammelt haben.
Schwachstellenanalysen
Schwachstellenanalysen untersuchen Systeme auf bekannte Schwachstellen, unsichere Konfigurationen, veraltete Software, exponierte Dienste und unzureichende Sicherheitskontrollen. In maritimen Umgebungen sollten die Ergebnisse anhand realistischer betrieblicher Auswirkungen bewertet werden und nicht lediglich anhand allgemeiner Schwachstellenbewertungen.
Penetrationstests
Penetrationstests prüfen, ob identifizierte Schwachstellen unter kontrollierten Bedingungen ausgenutzt werden können. Die Cybersicherheit auf Schiffen erfordert sorgfältig abgegrenzte Testverfahren, die empfindliche Geräte, Betriebspläne, sicherheitskritische Systeme sowie die Möglichkeit berücksichtigen, dass herkömmliche Sicherheitstools die maritime OT beeinträchtigen könnten.
Überprüfungen der Cybersicherheitsarchitektur
Bei Architekturüberprüfungen werden Netzwerkgrenzen, Datenflüsse, Vertrauensbeziehungen, Kommunikationswege, Fernzugriff sowie die Trennung zwischen IT und OT analysiert. Eine starke Cybersicherheit in maritimen Netzwerken hängt oft davon ab, unnötige Konnektivität einzuschränken und zu kontrollieren, wie Informationen zwischen Betriebszonen ausgetauscht werden.
Verwaltete Cybersicherheit und Sicherheitsüberwachung
Managed Services können eine kontinuierliche Überwachung, Alarmtriage, Bedrohungserkennung und Sicherheitsaufsicht für Schiffe und die Infrastruktur an Land bereitstellen. Software für die Cybersicherheit im maritimen Bereich kann diese Funktionen unterstützen, doch eine effektive Überwachung erfordert zudem maritimen Kontext, damit ungewöhnliches Verhalten von legitimen Schiffsabläufen unterschieden werden kann.
Dienstleistungen zur Reaktion auf Vorfälle und zur Wiederherstellung
Incident-Response-Dienste unterstützen Betreiber bei der Untersuchung, Eindämmung, Beseitigung und Wiederherstellung nach Cybervorfällen. Die Cybersicherheit auf See bringt zusätzliche Herausforderungen mit sich, da betroffene Schiffe unter Umständen über begrenzte Bandbreite, nur wenig Fachpersonal sowie betriebliche Anforderungen verfügen, die eine einfache Abschaltung der Systeme verhindern.
Standards und regulatorische Anforderungen zur maritimen Cybersicherheit
Anforderungen an die Cybersicherheit im Seeverkehr können sich aus internationalen Leitlinien, Klassifizierungsvorschriften, industriellen Cybersicherheitsstandards und nationalen Vorschriften ergeben. Zu den wichtigsten Rahmenwerken gehören:
IMO-Cyberrisikomanagement und MSC.428(98): Die IMO-Leitlinien befassen sich mit dem maritimen Cyberrisikomanagement, während die Entschließung MSC.428(98) vorschreibt, dass Cyberrisiken im Rahmen bestehender Sicherheitsmanagementsysteme gemäß dem ISM-Code angemessen berücksichtigt werden müssen.
IACS UR E26 und E27: UR E26 befasst sich mit der Cyber-Resilienz auf Schiffebene, während UR E27 die entsprechenden Bordsysteme und -ausrüstungen behandelt. Die Anforderungen gelten innerhalb ihres definierten Geltungsbereichs für relevante Schiffe, deren Bau am oder nach dem 1. Juli 2024 in Auftrag gegeben wurde.
IEC 62443 und IEC 61162-460: Die IEC 62443 bietet einen strukturierten Ansatz für die Cybersicherheit in industriellen Automatisierungs- und Steuerungssystemen, während die IEC 61162-460:2024 Sicherheitsanforderungen für Ethernet-Netzwerke behandelt, die von Geräten der Seeschifffahrt für Navigation und Funkkommunikation genutzt werden.
ISO/IEC 27001 und NIST CSF 2.0: Diese Rahmenwerke unterstützen die Governance der Informationssicherheit, das Risikomanagement sowie strukturierte Cybersicherheitsprogramme in maritimen IT- und OT-Umgebungen.
Anforderungen des Flaggenstaats, der Klassifikationsgesellschaft und nationaler Vorschriften: Zusätzliche Anforderungen hängen vom Schiffstyp, der Flagge, der Klassifikationsgesellschaft, dem Einsatzgebiet und der zuständigen Gerichtsbarkeit ab. In den Vereinigten Staaten gelten die Cybersicherheitsanforderungen der Küstenwache für bestimmte regulierte Elemente des Seeverkehrssystems.
Die jeweils geltende Kombination aus Normen und Vorschriften sollte für jedes Schiff, jede Flotte, jede Anlage oder jeden maritimen Betrieb ermittelt werden.
Neue Entwicklungen in der maritimen Cybersicherheit
Die Konnektivität und Automatisierung in der Schifffahrt verändern weiterhin den Umfang der Cybersicherheit auf Schiffen. Einige Entwicklungen sind dabei von besonderer Bedeutung:
Verstärkte Vernetzung zwischen Schiffs-IT und -OT: Stärker integrierte Datenflüsse können die betriebliche Transparenz verbessern, erhöhen jedoch gleichzeitig die Bedeutung von Segmentierung, kontrollierten Schnittstellen und kontinuierlichem Anlagenmanagement.
Cybersicherheit für hochautomatisierte und autonome Schiffe: Fernsteuerung, Autonomie, Sensorfusion und Maschine-zu-Maschine-Kommunikation stellen zusätzliche Anforderungen an die Befehlsintegrität, die Kommunikationsresilienz und ein sicheres Systemdesign.
KI-gestützte Bedrohungserkennung und Sicherheitsmaßnahmen: KI-gestützte Analysen können Sicherheitsteams dabei helfen, große Mengen an Netzwerk- und Ereignisdaten zu verarbeiten, wobei automatisierte Ergebnisse jedoch weiterhin einer Validierung und Einordnung in den betrieblichen Kontext bedürfen.
„Secure-by-Design“-Schiffsausrüstung: Cyberresilienz wird zunehmend bereits bei der System- und Schiffsplanung berücksichtigt und nicht erst nach der Inbetriebnahme hinzugefügt, insbesondere da vernetzte Geräte immer stärker in den Schiffsbetrieb integriert werden.
Auch die Cybersicherheit im maritimen Bereich entwickelt sich weiter, da internationale Regulierungsbehörden und Branchenverbände sich mit zunehmender Vernetzung, Automatisierung, Fernzugriffsmöglichkeiten und digitaler Schiff-zu-Land-Infrastruktur befassen. Die Cybersicherheitsanforderungen, die „Maritime Single Windows“ und andere digitale maritime Dienste betreffen, entwickeln sich ebenfalls parallel zu den umfassenderen Cybersicherheitsrahmenwerken der IMO, der Flaggenstaaten, der Klassifikationsgesellschaften und der einzelnen Staaten.